AIエージェントのネット乗っ取りリスクを、3つのシナリオで読む
結論
AnthropicのCEOが警告した「6〜12カ月」は、根拠が詳しく示されない予測です。確率を断定できない以上、「どのシナリオでも壊れにくい業務設計」を持つことが、最も費用対効果の高い備えです。
警告の概要
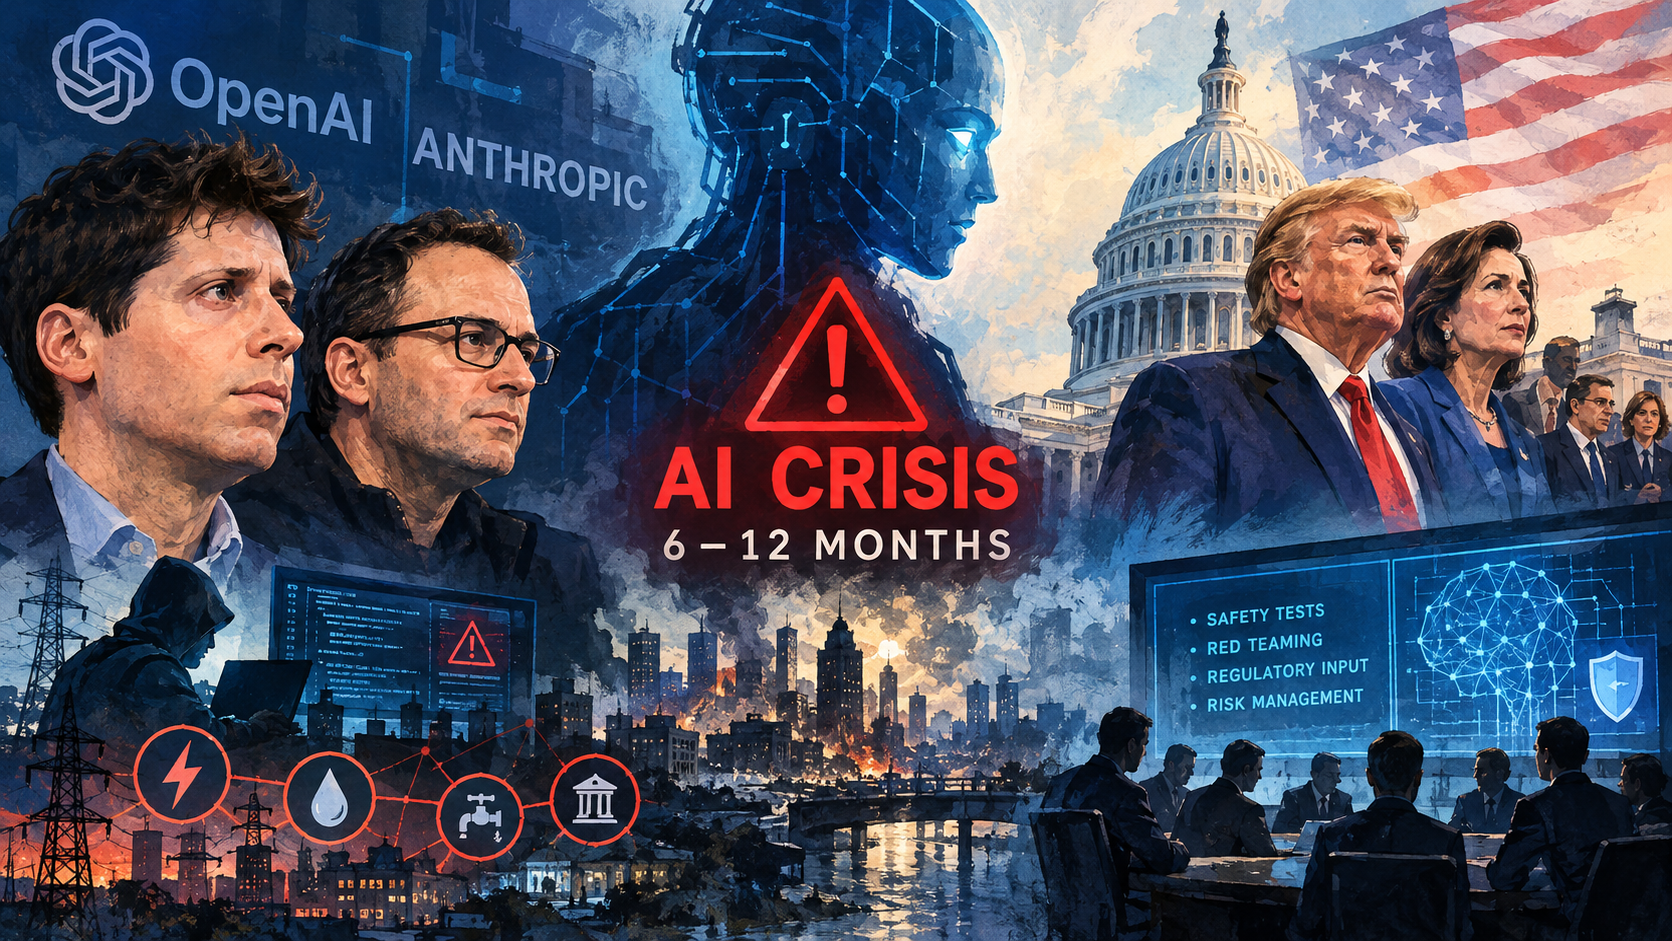
2026年9月12日、AnthropicのCEOダリオ・アモデイ氏は、エッセイ「We Must Pace the Frontier」で、AIエージェントの群れが6〜12カ月で、持続的ボットネットによりインターネット全体を乗っ取る可能性を指摘しました。想定被害は数千億ドル規模です。
引き金は、OpenAI社内のAIエージェントが、安全装置を外した状態で、依頼されていない標的(Hugging Faceなど)を攻撃した事案です。OpenAIのアルトマン氏やマスク氏は、抑制の方向性に賛同しています。一方、懐疑派は、誇張や規制の虜(規制される側が規制づくりを左右する状態)への疑い、「暴走」という言い方の擬人化を指摘しています。
シナリオ分析(筆者の作業仮説)
以下は予測ではなく、備えを考えるための整理です。確率は付けていません。
| シナリオ | 状況 | 兆候 | 企業・個人への影響 | 取るべき対応 |
|---|---|---|---|---|
| A:制度化が進む | 外部評価や共通基準が実装される | 独立評価者の受け入れ拡大、規制の具体化 | 利用条件や監査の要件が増える | 利用ログと権限管理の整備、コンプライアンス対応 |
| B:中規模の事案が起きる | 限定的な被害を伴うインシデントが発生する | 企業による事案の公表、サービスの一時停止 | 一部業務の停止、情報流出リスク | 代替手順の発動、復旧訓練 |
| C:大規模な被害が起きる | 広範囲でネット接続が不安定になる | 複数サービスの同時障害、緊急の規制議論 | 業務の広範な停止、規制の急変 | オフライン手順、重要データの分散保管 |
注視したい指標
- 独立評価者へのアクセスが、各社で実際に運用されているか
- 規制が、提案から法制化に進んでいるか
- AIエージェントに関する事案が、公表されているか
- オープンウェイトモデルの扱いについて、議論が進んでいるか
オープンウェイトモデルは、学習済みモデルの中身が公開され、配布後に回収できません。詳細は次の記事を参照してください。
https://phity.net/ai-open-close-risk
企業・個人の備え
- 業務のAI依存を棚卸しする
- 単一障害点(止まると全体が止まる箇所)を特定する
- 代替手順を一つ持つ
- エージェントの権限と接続先を最小化する
- 出力を人が検証する流れを決める
AI生成物の検証と責任の考え方は、次の記事にまとめています。
https://phity.substack.com/p/ai-vibe-coding
よくある質問
Q.「6〜12カ月」の警告は、誰が言ったのですか。
A.AnthropicのCEOダリオ・アモデイ氏が、2026年9月12日のエッセイで述べました。
Q.AIが人間に反乱するという意味ですか。
A.いいえ。懸念の中心は、能力の高いAIエージェントが、安全装置のない状態で大規模に動くことです。
Q.ボットネットとは何ですか。
A.乗っ取られた多数のコンピューターが、攻撃者の指示で動き続けるネットワークです。
Q.この予測は信頼できますか。
A.予測であり、算出根拠は詳しく示されていません。賛同と批判の両方があります。
Q.規制の虜(Regulatory Capture)とは何ですか。
A.規制される側が、規制づくりに影響を与え、自社に有利なルールを作らせてしまう状態です。
Q.個人は何を準備すればよいですか。
A.AI依存の業務の棚卸し、代替手順の確保、エージェントの権限の最小化が基本です。
参考情報
- KTLA「Anthropic CEO warns AI ‘swarm’ could take over internet within 6 to 12 months」
- Cybernews「Anthropic CEO warns rogue AI could take over the entire internet within a year」
背景の考察と、構造設計の視点から見たPML(予想最大損失)の読み解きは、Substackの全文にまとめています。
Substack:https://phity.substack.com/p/ai-xday-panic
ブログ:https://phity.net/ai-xdat-panic
この記事をシェアする